PT Jaminan Kredit Indonesia (Jamkrindo) mengambil langkah untuk memperkuat sistem keamanan siber dengan memanfaatkan kecerdasan buatan (AI), otomatisasi, dan pengembangan teknologi perlindungan data. Langkah ini bertujuan untuk meningkatkan ketahanan digital, mempercepat penanganan ancaman siber, serta menjaga keandalan layanan penjaminan di tengah meningkatnya kompleksitas risiko teknologi.
Direktur Operasional dan Jaringan Jamkrindo, Sigit Tjahjo Prabowo, menjelaskan bahwa penguatan keamanan siber kini tidak hanya berkaitan dengan aspek teknis teknologi informasi, tetapi juga melibatkan tata kelola risiko dan keberlangsungan operasional perusahaan. Jamkrindo berupaya mengembangkan sistem keamanan yang mengintegrasikan teknologi, proses kerja, dan kompetensi sumber daya manusia.
Transformasi Keamanan Siber yang Terencana
Transformasi keamanan siber di Jamkrindo dimulai pada tahun 2021 dan dilakukan dalam empat tahapan. Pada fase pertama, perusahaan membangun fondasi keamanan dari tahun 2021 hingga 2022, diikuti dengan evaluasi dan penguatan kapabilitas pada tahun 2022 hingga 2023. Pada tahun 2023-2024, Jamkrindo fokus pada pengembangan otomatisasi untuk meningkatkan efektivitas pengamanan sistem. Selanjutnya, dari tahun 2024 hingga 2029, perusahaan akan berupaya melakukan perbaikan berkelanjutan agar sistem keamanan dapat beradaptasi dengan perkembangan teknologi dan perubahan risiko digital.
Sigit menjelaskan bahwa transformasi ini didukung oleh tiga pilar utama. Pilar pertama adalah Cyber Strategy Framework yang berbasis pada kerangka kerja National Institute of Standards and Technology (NIST) untuk tata kelola dan pengelolaan risiko keamanan siber. Pilar kedua adalah Cybersecurity Intelligent Platform dengan arsitektur Zero Trust untuk memperkuat pengendalian akses dan perlindungan sistem. Pilar ketiga adalah AI Smarter Security yang memanfaatkan kecerdasan buatan untuk mendeteksi dan menganalisis potensi ancaman siber.
Peningkatan Indikator Keamanan Siber
Implementasi transformasi ini menunjukkan perkembangan positif pada sejumlah indikator keamanan siber perusahaan. Jamkrindo mencatat waktu respons terhadap ancaman siber mengalami penurunan sebesar 87,5 persen menjadi satu jam, sementara waktu penemuan dan pemulihan data berkurang dari 12 jam menjadi dua jam. Dari segi finansial, kerugian akibat serangan siber tercatat menurun hingga 90 persen secara tahunan, dan tingkat kepatuhan keamanan siber meningkat menjadi 95 persen, meningkat 20 persen dibandingkan periode sebelumnya.
Jamkrindo juga mencatat tidak ada insiden yang tidak terdeteksi berdasarkan indikator pengukuran yang digunakan. Peningkatan ini menunjukkan kemampuan sistem dalam mendeteksi ancaman dan mempercepat penanganan gangguan. “Capaian ini menunjukkan penguatan kemampuan Jamkrindo dalam mendeteksi ancaman, mempercepat respons, dan memulihkan layanan ketika menghadapi gangguan,” ungkap Sigit.
Selain melakukan pembaruan teknologi, Jamkrindo juga meningkatkan kesadaran akan keamanan informasi di seluruh organisasi. Penguatan kompetensi karyawan dilakukan agar perlindungan data dan sistem menjadi tanggung jawab bersama dalam kegiatan operasional. Sigit menekankan bahwa keandalan keamanan digital merupakan kebutuhan penting dalam menjalankan layanan penjaminan dan mendukung perluasan akses pembiayaan bagi pelaku usaha mikro, kecil, dan menengah (UMKM).
Ke depan, Jamkrindo berkomitmen untuk terus memperkuat kemampuan pencegahan, deteksi, respons, dan pemulihan terhadap ancaman siber. Perusahaan juga akan melanjutkan pengembangan AI untuk mendukung analisis ancaman secara lebih adaptif, dengan tetap mempertimbangkan tata kelola dan kebutuhan bisnis.
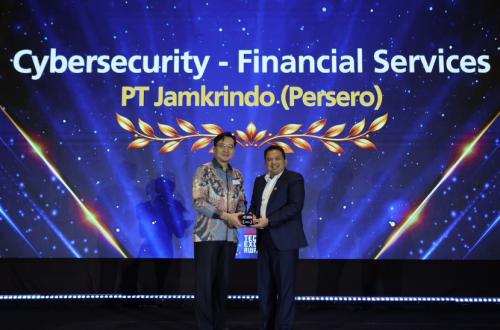
Atas upaya pengembangan sistem keamanan siber ini, Jamkrindo berhasil meraih penghargaan Cybersecurity dalam kategori Financial Services pada The Indonesia Technology Excellence Awards 2026 yang diselenggarakan oleh Asian Business Review. Penghargaan ini diberikan sebagai pengakuan atas transformasi perlindungan sistem dan data, penguatan ketahanan operasional, serta peningkatan keandalan layanan digital perusahaan.